
Vivre la crise de l’intérieur, pour mieux s’y préparer
Les crises ne préviennent pas. Les récentes cyberattaques (site des impôts, grande distribution) l’ont encore rappelé. En quelques heures, un incident peut s’amplifier avec les réseaux sociaux ou la presse. Qu’il s’agisse d’une cyberattaque, d’un accident, d’une polémique ou d’une mobilisation, la même question se pose aux décideurs : les équipes sont-elles réellement prêtes à faire face ?
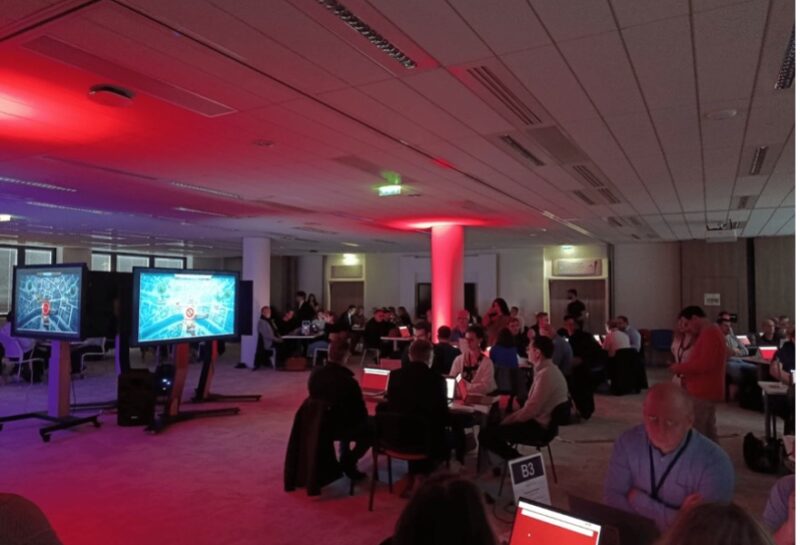
Pour les y préparer, CorioLink a développé une offre unique de simulations immersives. Elle confronte les participants aux conditions d’une crise grâce à des scénarios entièrement digitalisés. Les équipes font face à un flux continu d’informations, à des contenus médiatiques et à des messages sur les réseaux sociaux. Des comédiens professionnels interviennent également. Ces mises en situation permettent de tester les réflexes individuels et collectifs dans un environnement au plus proche du réel.
 Amélie Lebreton et Pierre Alibert, associés de CorioLink, déclarent : « Notre conviction est simple : avant de savoir gérer une crise, il faut l’avoir vécue. Avec cette nouvelle offre, nous avons voulu proposer une expérience unique. Elle associe l’expertise de CorioLink en communication et gestion de crise à des scénarios immersifs capables de placer les équipes sous pression, au-delà d’une simple formation. Chaque organisation ayant ses propres vulnérabilités, nous pouvons construire des exercices entièrement sur mesure, à partir des risques connus, de ses parties prenantes et se ses circuits de décision. »
Plusieurs scénarios adaptés aux besoins de chaque organisation
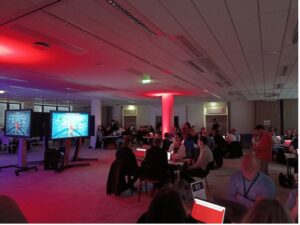
D’une durée d’une à deux heures, les simulations peuvent réunir un cercle resserré de décideurs et jusqu’à 300 participants. Ces exercices sont entièrement digitalisés. Ils peuvent être organisés lors d’un entraînement de cellule de crise, d’un séminaire de CODIR ou de COMEX, ou d’une formation à la communication de crise. Ils s’adressent aussi aux équipes communication, risques, sécurité ou cybersécurité dans le cadre de séminaires dédiés. Les participants sont soumis à des stimuli successifs et aux interventions de comédiens professionnels. Un débrief final permet ensuite d’identifier les points forts, les angles morts et les réflexes à consolider.
3 grands types de scénarios de gestion de crise immersifs
1. L’onde de choc : cyberattaque et crise réputationnelle sous haute tension
Le scénario : une entreprise vient de subir une cyberattaque. Les informations arrivent au compte-gouttes. Les réseaux sociaux s’emballent. Les premières accusations circulent. Clients, salariés et partenaires réclament des réponses. Puis un journaliste d’investigation, incarné par un comédien professionnel, exige une interview en direct… dans cinq minutes.
2. Insurrection en ville : gérer les hostilités qui s’installent sur le terrain
Le scénario : les participants quittent volontairement leur environnement professionnel habituel pour intégrer différentes cellules préfectorales confrontées à une crise de grande ampleur : une manifestation s’embrase en mouvement insurrectionnel.
Soumises à de nouveaux stimuli toutes les 90 secondes, les équipes doivent prendre des décisions, gérer leurs ressources, partager l’information et rendre compte de leurs choix. Cette mise à distance du contexte métier permet de tester les véritables réflexes collectifs, en sortant volontairement de sa zone d’expertise métier habituelle.
3. Le scenario sur mesure : confronter une organisation à ses propres risques
CorioLink et Arcane Experience conçoivent également des scénarios sur mesure. Ils intègrent parties prenantes, enjeux réputationnels, contraintes réglementaires ainsi que les procédures et circuits de décision propres à l’organisation. Personnages, séquences, contenus médiatiques et messages diffusés sur les réseaux sociaux seront conçus spécifiquement pour placer les équipes dans des conditions au plus proche d’une crise réelle.
À lire dans la presse : Décideurs Juridiques – Coriolink enrichit son offre de simulations immersives de crise avec un scénario de cyberattaque